企业试用计划
在您自己的环境中评估 AI agent 的安全性。
 发现 AI agent 及关联资产
 文件与模型访问控制
 行为监控与会话审计

包含部署指导、试用期间支持及结果评估。

2026年10月26日 – 2027年1月30日
试用须满足申请资格及技术兼容性要求,具体试用范围以双方协商确认为准。
个月
免费试用
限 30 家企业

在您自己的环境中评估 AI agent 的安全性。
发现 AI agent 及关联资产文件与模型访问控制行为监控与会话审计包含部署指导、试用期间支持及结果评估。
2026年10月26日 – 2027年1月30日
试用须满足申请资格及技术兼容性要求,具体试用范围以双方协商确认为准。
个月
免费试用
限 30 家企业
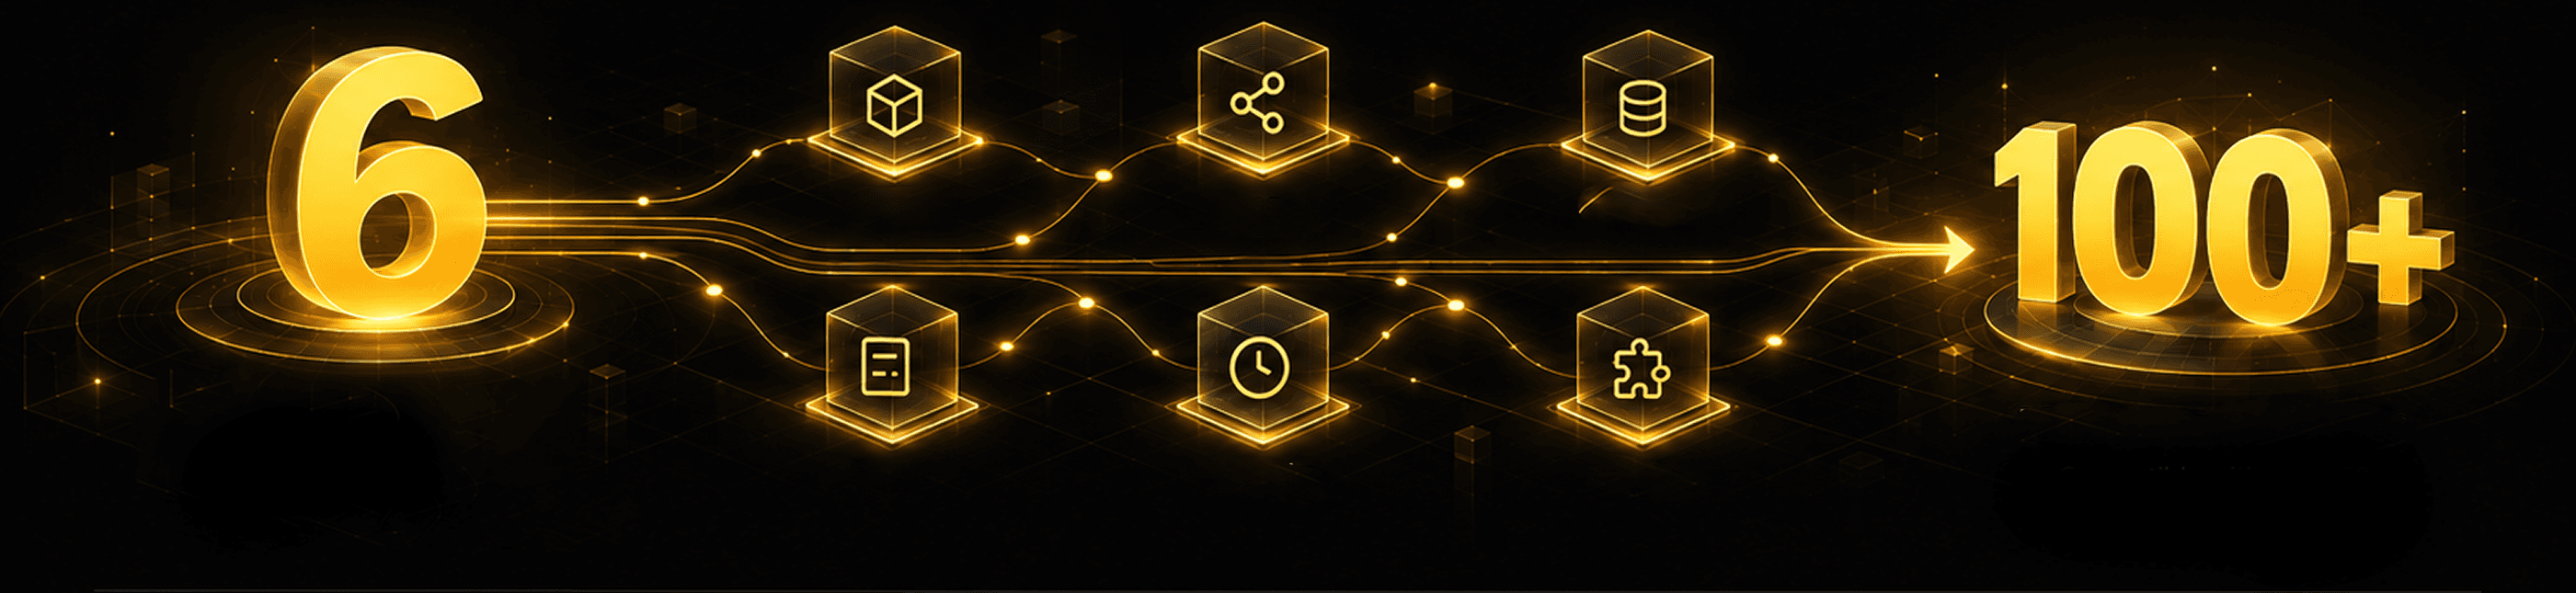
6大人工智能扩展 资产类别
技能 / MCPs / 模型服务 / 记忆 / 定时任务 / 插件
100+ 的主流 AI agent
兼容超过 100 种主流 AI agent
终端平台
通过轻量级终端代理,覆盖 Windows 和 macOS 主流办公终端。
本地敏感内容检测
结合规则检测与本地语义分类双引擎,实现毫秒级检测,确保敏感内容不离开终端。
静态风险检测规则
持续更新静态风险检测规则,覆盖隐藏指令、权限过度授予、凭证暴露及不安全配置等风险。
部署方式
支持通过 Docker Compose 一键部署,确保数据始终保留在企业安全边界内。
直接从终端设备发现并盘点 AI Agent 及六大类扩展资产,包括未纳入企业统一管理的影子 AI(Shadow AI)。
检测隐藏指令、过度权限、敏感内容、暴露的凭据和异常模型连接。
通过企业自身的 LLM 网关分析行为序列,以识别高风险的操作意图。
持续记录文件访问、工具调用、进程活动及模型连接行为,并提供审计与阻断控制能力。

发现桌面 AI Agent 和 Web AI 应用,包括影子 AI。在企业级台账中盘点 Skills、MCP 服务、模型服务、记忆、定时任务和插件,并编排终端资产扫描。


结合规则和 AI 模型,检测隐藏指令、过度 MCP 权限、凭证暴露和不安全的模型配置。定位到具体文件和位置,映射受影响终端,并支持修复上线与回滚。


用内置和自定义关键词或正则识别敏感文件读取,并进行审计或阻断。可按部门、终端或 AI Agent 下发策略,提供开箱规则、批量控制和引用保护。


集中管理已批准的模型服务。实时审计或阻断未授权服务和私有中继,防止数据到达未批准模型,降低影子模型风险。


监控文件访问、工具调用、命令和进程活动。对敏感文件读取、凭证管理器访问和危险命令告警,并把每条告警追溯到 AI Agent、进程、访问资源、触发策略和处置动作。


通过企业自有 LLM 网关分析 AI Agent 行为序列,发现权限滥用和攻击意图。用语义分析补充规则检测,同时把模型密钥和分析能力集中在服务端。


按时间线记录完整的 AI Agent 会话,包括任务上下文、工具调用和内容流,让 AI 操作可追溯,满足调查和合规审计。


用 RBAC 管理访问,分发已自动配置平台接入点的 Agent 安装包。支持免登录下载安装包,以及适配现有安全运营的本地部署。

我们随时为您提供帮助